As Maiores Ameaças aos Dados das Empresas em 2026: O que esperar?
Publicado em: 19/05/2026
No cenário de 2026, a proteção de dados tornou-se o desafio central para a sobrevivência de qualquer negócio, com ameaças que evoluem em velocidade recorde impulsionadas por novas tecnologias. Abaixo, detalhamos as principais ameaças que as organizações enfrentam atualmente.
1. Engenharia Social Automatizada e Deepfakes
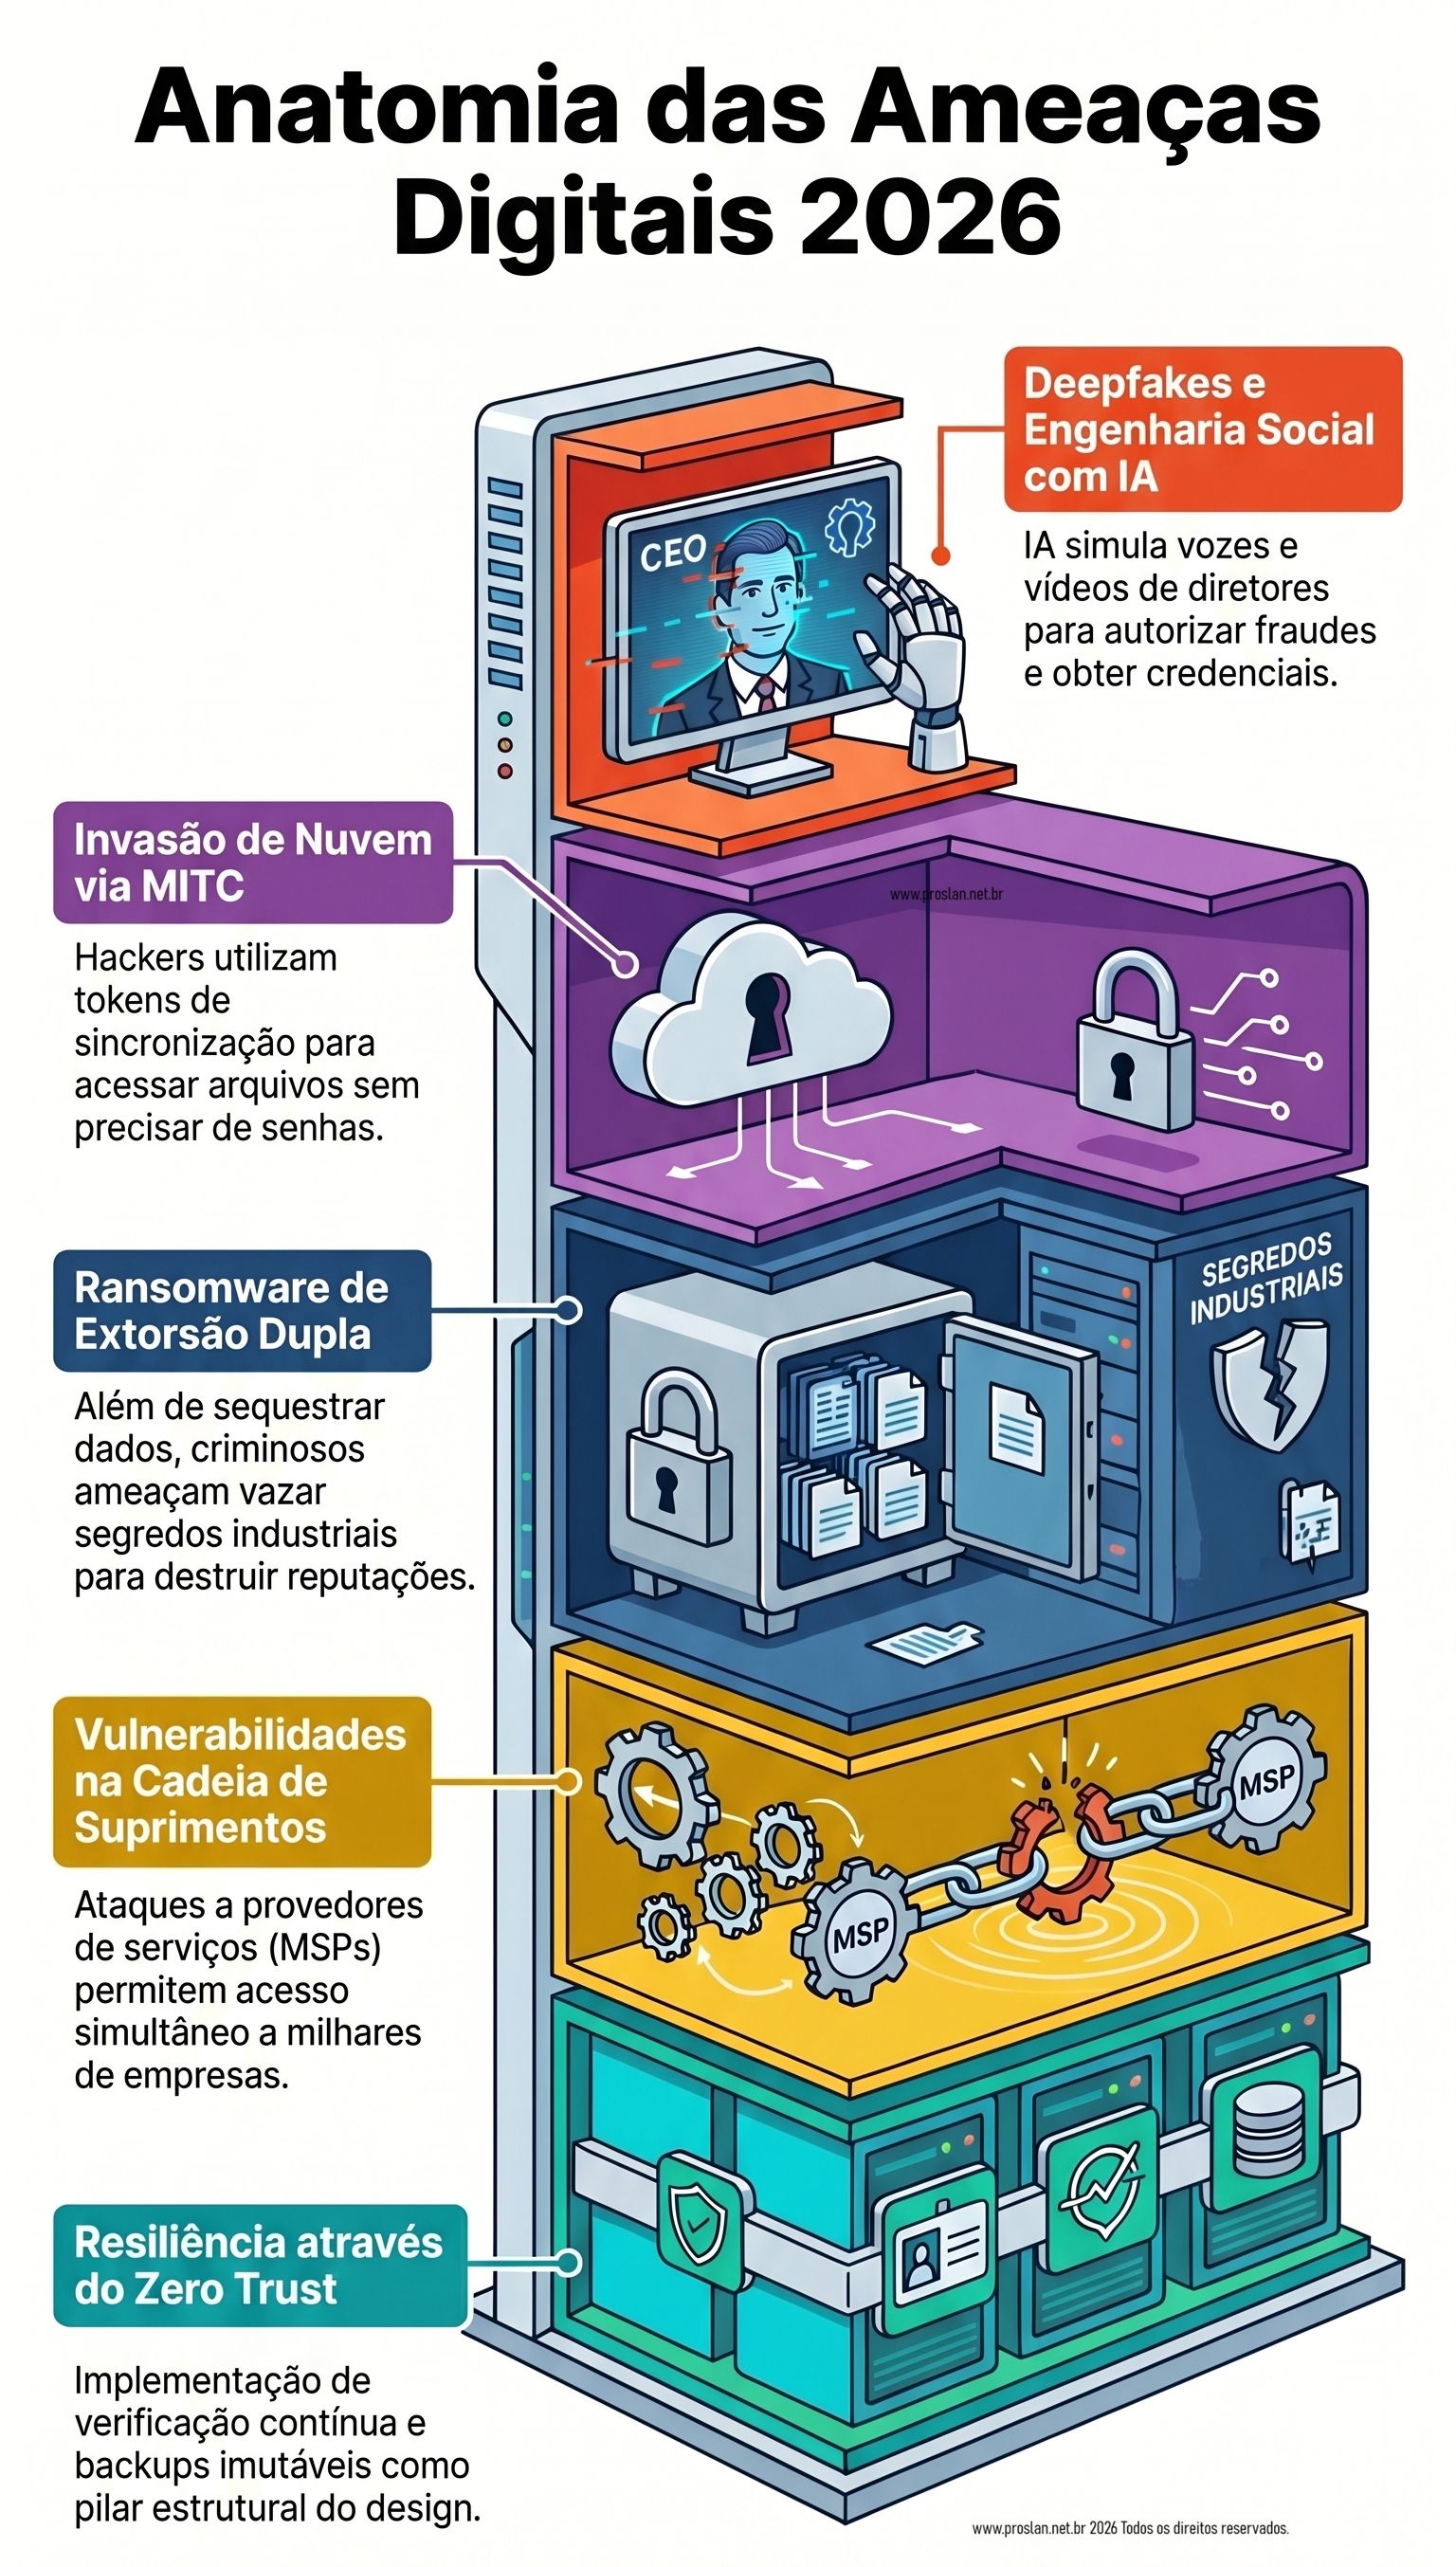
A inteligência artificial (IA) agora permite que criminosos projetem, escalem e personalizem ataques de manipulação de forma massiva. Em 2026, os deepfakes — áudios e vídeos sintéticos ultra-realistas — são usados para enganar colaboradores em chamadas, simulando vozes de diretores para autorizar transferências fraudulentas ou obter credenciais. Esses ataques exploram a confiança humana e conseguem ultrapassar barreiras de segurança tradicionais que não estão preparadas para validar identidades sensoriais falsificadas.
2. Ransomware e Extorsão de Dados
O ransomware continua sendo uma das ferramentas mais destrutivas, sequestrando dados sensíveis e exigindo resgates astronômicos para evitar o bloqueio ou vazamento das informações. Além da criptografia, as quadrilhas agora utilizam táticas de dupla extorsão, onde ameaçam destruir a reputação da marca ou expor segredos industriais caso o pagamento não seja efetuado. Em ambientes de nuvem, um ataque bem-sucedido pode paralisar serviços inteiros instantaneamente.
3. Ameaças em Ambientes de Nuvem (Cloud)
Com a migração em massa para modelos híbridos e multicloud, novas vulnerabilidades surgiram. O ataque Man-in-the-Cloud (MITC) é um risco crítico, onde hackers exploram tokens de sincronização para acessar arquivos sem precisar de senhas ou disparar alertas. Outra ameaça recorrente é a má configuração de nuvem, onde permissões mal definidas ou portas expostas acidentalmente facilitam a exfiltração de volumes massivos de dados por agentes externos.
4. Roubo de Identidade e Abuso de Credenciais
A identidade digital tornou-se o novo perímetro de segurança. Ataques baseados em phishing de credenciais e técnicas como o Kerberoasting (que manipula protocolos de autenticação para assumir contas privilegiadas) são as portas de entrada mais comuns em redes corporativas hoje. Uma vez dentro do sistema, os invasores realizam movimentos laterais para buscar dados de alto valor.
5. Vulnerabilidades de "Dia Zero" e Cadeia de Suprimentos
Vulnerabilidades desconhecidas pelos fabricantes, conhecidas como Zero Day, continuam sendo portas abertas para espionagem e roubo de dados. Além disso, ataques à cadeia de suprimentos, como o Cloud Hopper, infiltram-se em Provedores de Serviços Gerenciados (MSPs) para acessar simultaneamente os dados de milhares de clientes finais.
6. Ameaças de Dispositivos IoT e Shadow IT
A expansão da Internet das Coisas (IoT) introduziu milhões de dispositivos que muitas vezes possuem segurança frágil por padrão. Ataques como o Mirai transformam esses aparelhos em botnets para lançar ataques massivos de DDoS (negação de serviço). Paralelamente, o uso de softwares não autorizados pela TI (Shadow IT) cria pontos cegos onde dados sensíveis trafegam sem qualquer monitoramento ou proteção.
Como se proteger?
Para enfrentar este panorama, as empresas devem adotar estratégias de Zero Trust (nunca confiar, sempre verificar) e investir em resiliência cibernética. Isso inclui a implementação de autenticação multifator (MFA), backups imutáveis e redundantes, além de treinamentos contínuos para que os funcionários saibam reconhecer tentativas avançadas de engenharia social. A segurança deve ser vista não como um custo, mas como um pilar estrutural do design de toda a infraestrutura corporativa.
"Derramastes lá do alto uma chuva generosa, e vossa terra, vossa herança, já cansada, renovastes; e ali vosso rebanho encontrou sua morada; com carinho preparastes essa terra para o pobre."